무역사기 이메일 해킹, 바뀐 계좌로 보낸 돈 되찾을 수 있나요?
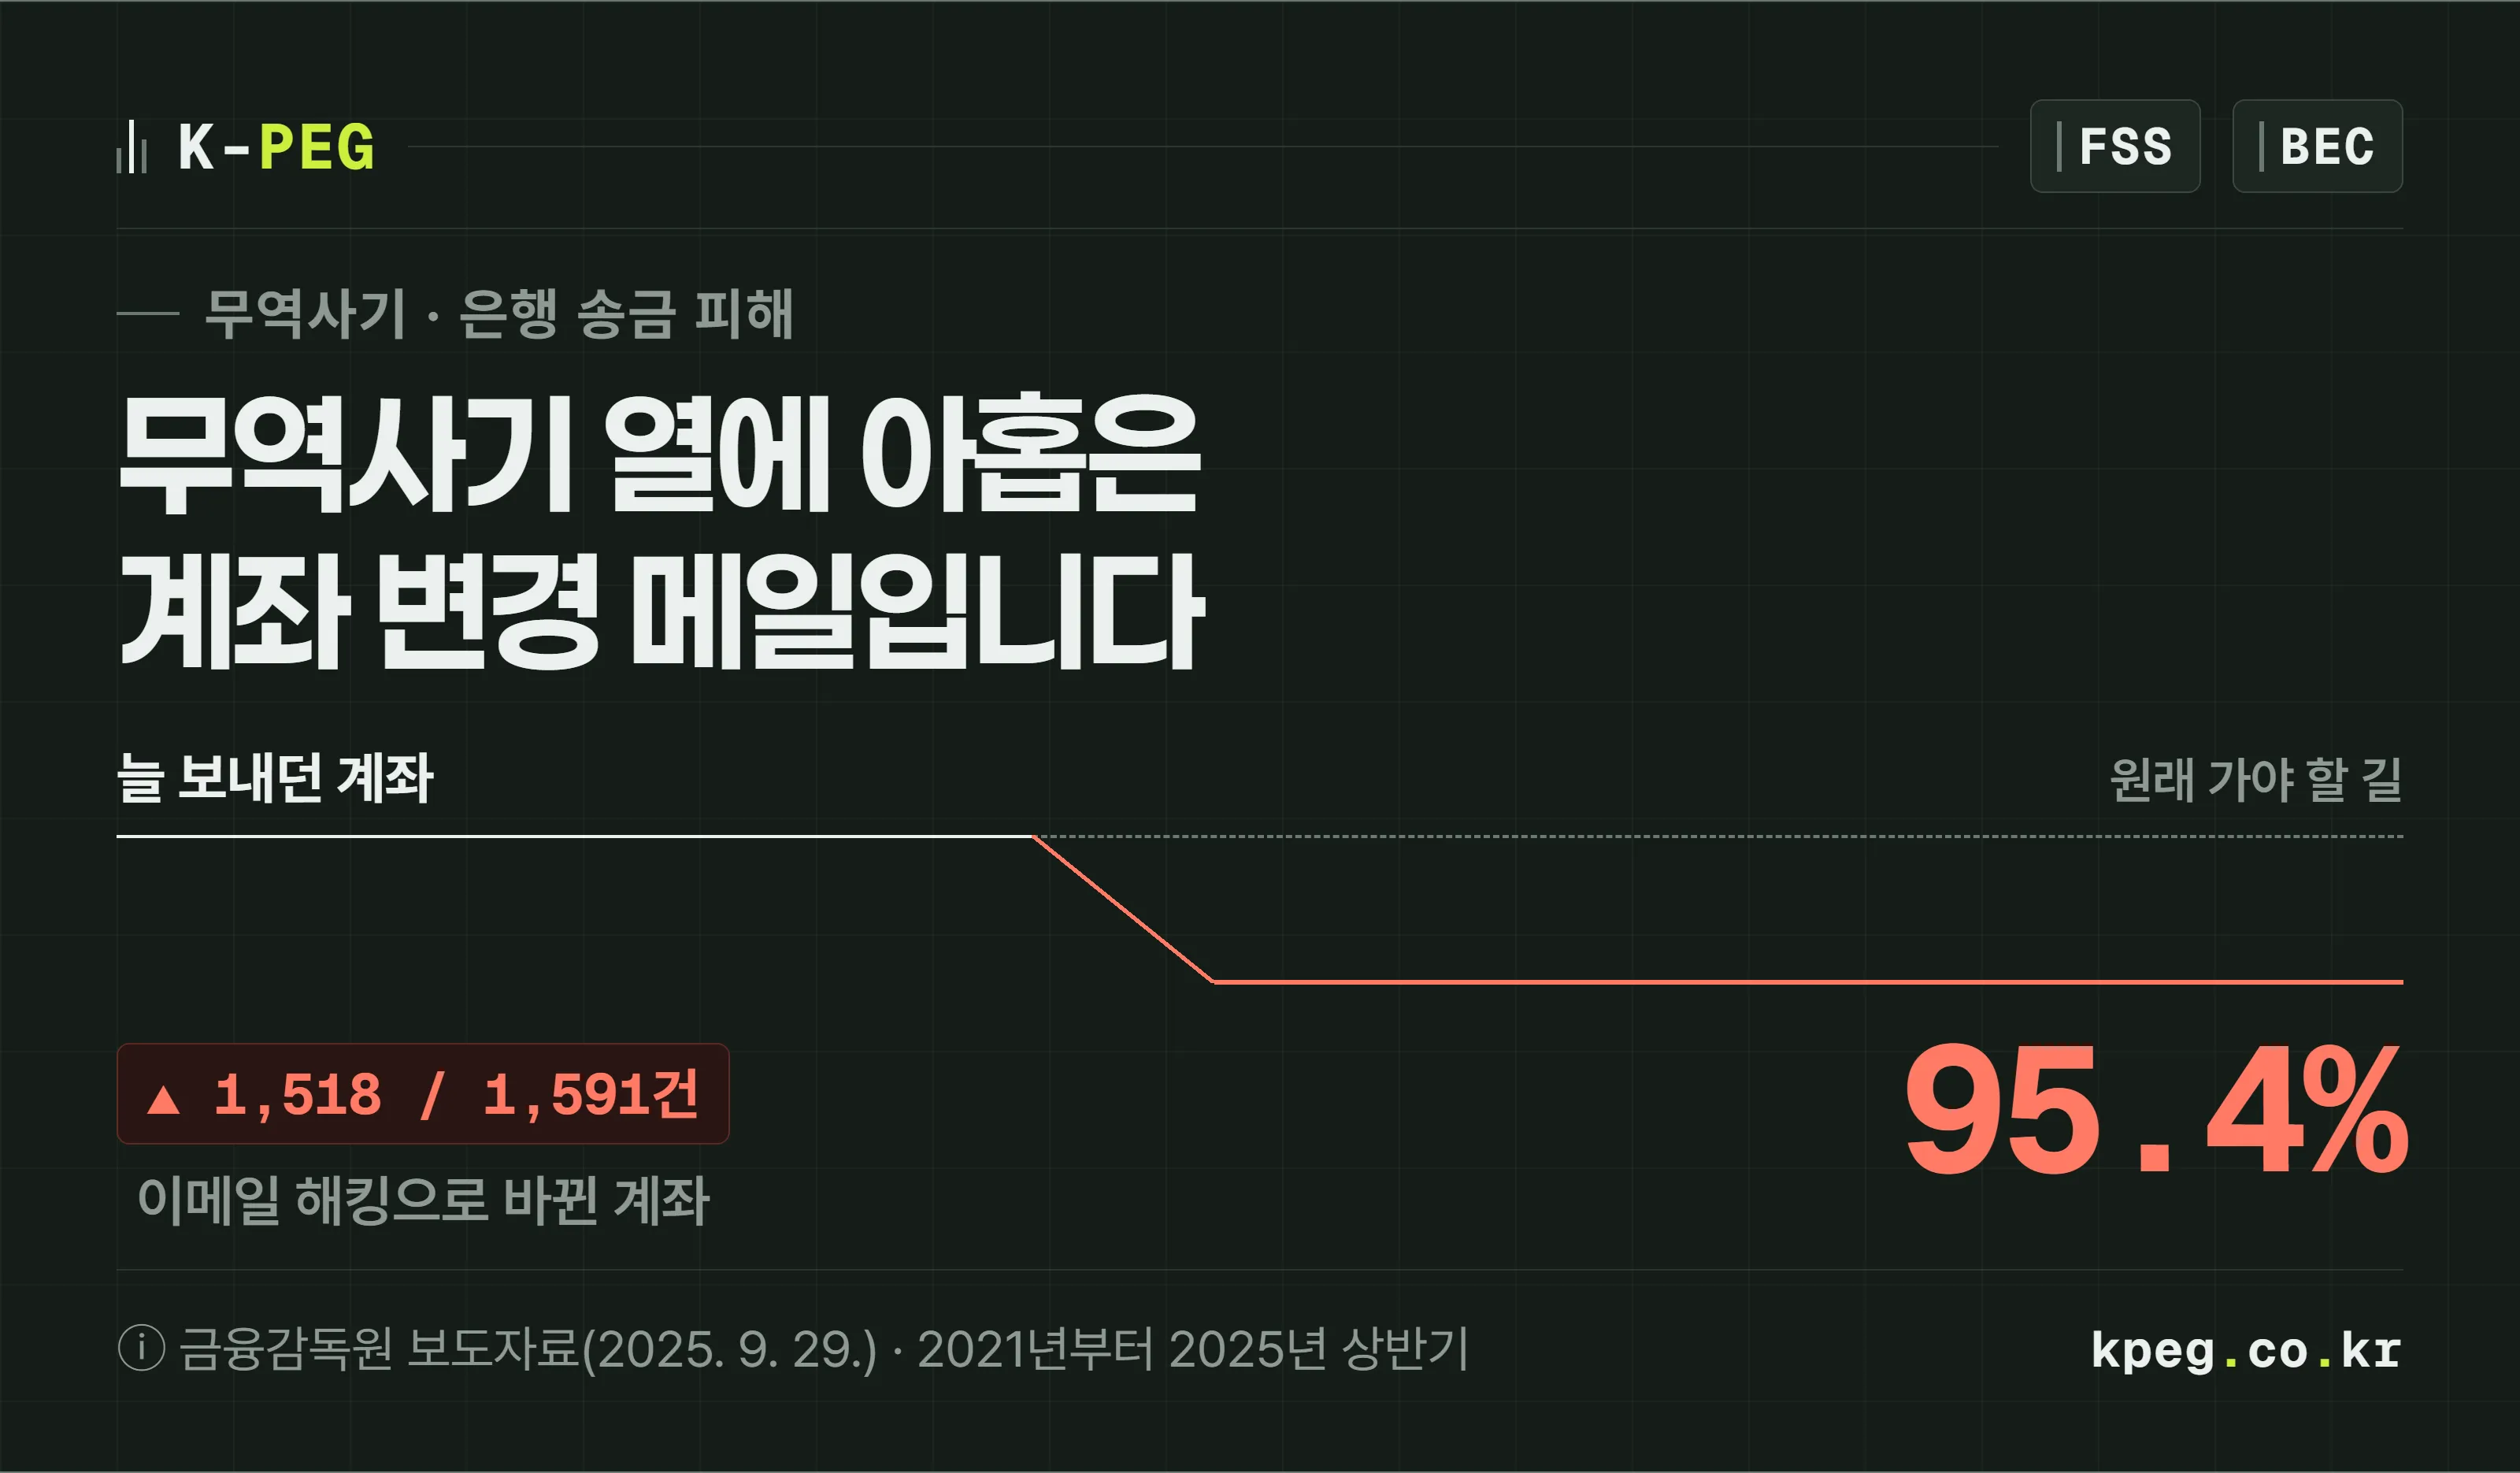
금감원 집계로 2021년부터 2025년 상반기까지 은행 송금 무역사기 1,591건 중 95.4%가 이메일 해킹이었습니다. 이미 보냈을 때 할 일, 무역보험이 잘 안 나오는 이유, 스테이블코인으로 보냈을 때 동결을 요청하는 길을 정리했어요.
최초 발행 · 감수 김유진 세무사 · 장성우 변호사 · 다음 정기 검토 2026.12
2026년 시행 법령 기준
6년째 거래하는 스페인 거래처에서 메일이 왔습니다. 평소 담당자 이름, 평소 서명, 평소 말투예요. “은행 사정으로 이번 대금부터는 포르투갈 계좌로 보내 달라”는 내용과 함께 새 계좌가 적힌 인보이스가 붙어 있습니다.
별생각 없이 송금했는데, 몇 주 뒤 스페인 거래처가 “대금이 안 들어왔다”고 연락해 옵니다. 거래처는 계좌를 바꾼 적이 없대요. 금감원 보도자료에 실린 실제 사례(2024년 10월, 피해 2만 5,665달러)를 조금 풀어 쓴 장면입니다.
이 수법은 드문 사고가 아닙니다. 은행을 거친 무역사기의 거의 전부가 이 모양이에요. 아래에서 얼마나 흔한지, 보낸 뒤 무엇을 할 수 있는지, 그리고 코인으로 대금을 주고받는 회사라면 무엇이 더 달라지는지 차례로 볼게요.
무역사기는 얼마나 자주, 어떤 모양으로 일어나나요?
은행 송금으로 확인된 무역사기의 95% 이상이 이메일 해킹으로 계좌를 바꾸게 한 사기입니다. 금감원이 은행 자료로 집계한 2021년부터 2025년 상반기까지의 피해 1,591건 가운데 1,518건(95.4%), 금액으로는 약 9,100만 달러(94.5%)가 이 유형이었어요. 나머지는 입찰 등록비·인증비 같은 명목으로 돈을 뜯어내는 수수료 사기였습니다.
연도별로 보면 2021년 438건에서 2023년 314건까지 줄다가 2024년 329건으로 다시 늘었고, 2025년은 상반기에만 176건이었어요. 한 건당 평균 피해도 커졌습니다. 2021년부터 2023년까지는 평균 5만 달러였는데, 2024년 이후는 거액 2건을 빼고도 6만 1천 달러예요. 6만 1천 달러면 1달러 1,390원으로 쳐서 8,500만 원 가까이 됩니다(가상 환율). 중소기업 한 곳의 한 달 매출이 통째로 빠질 수 있는 크기예요.
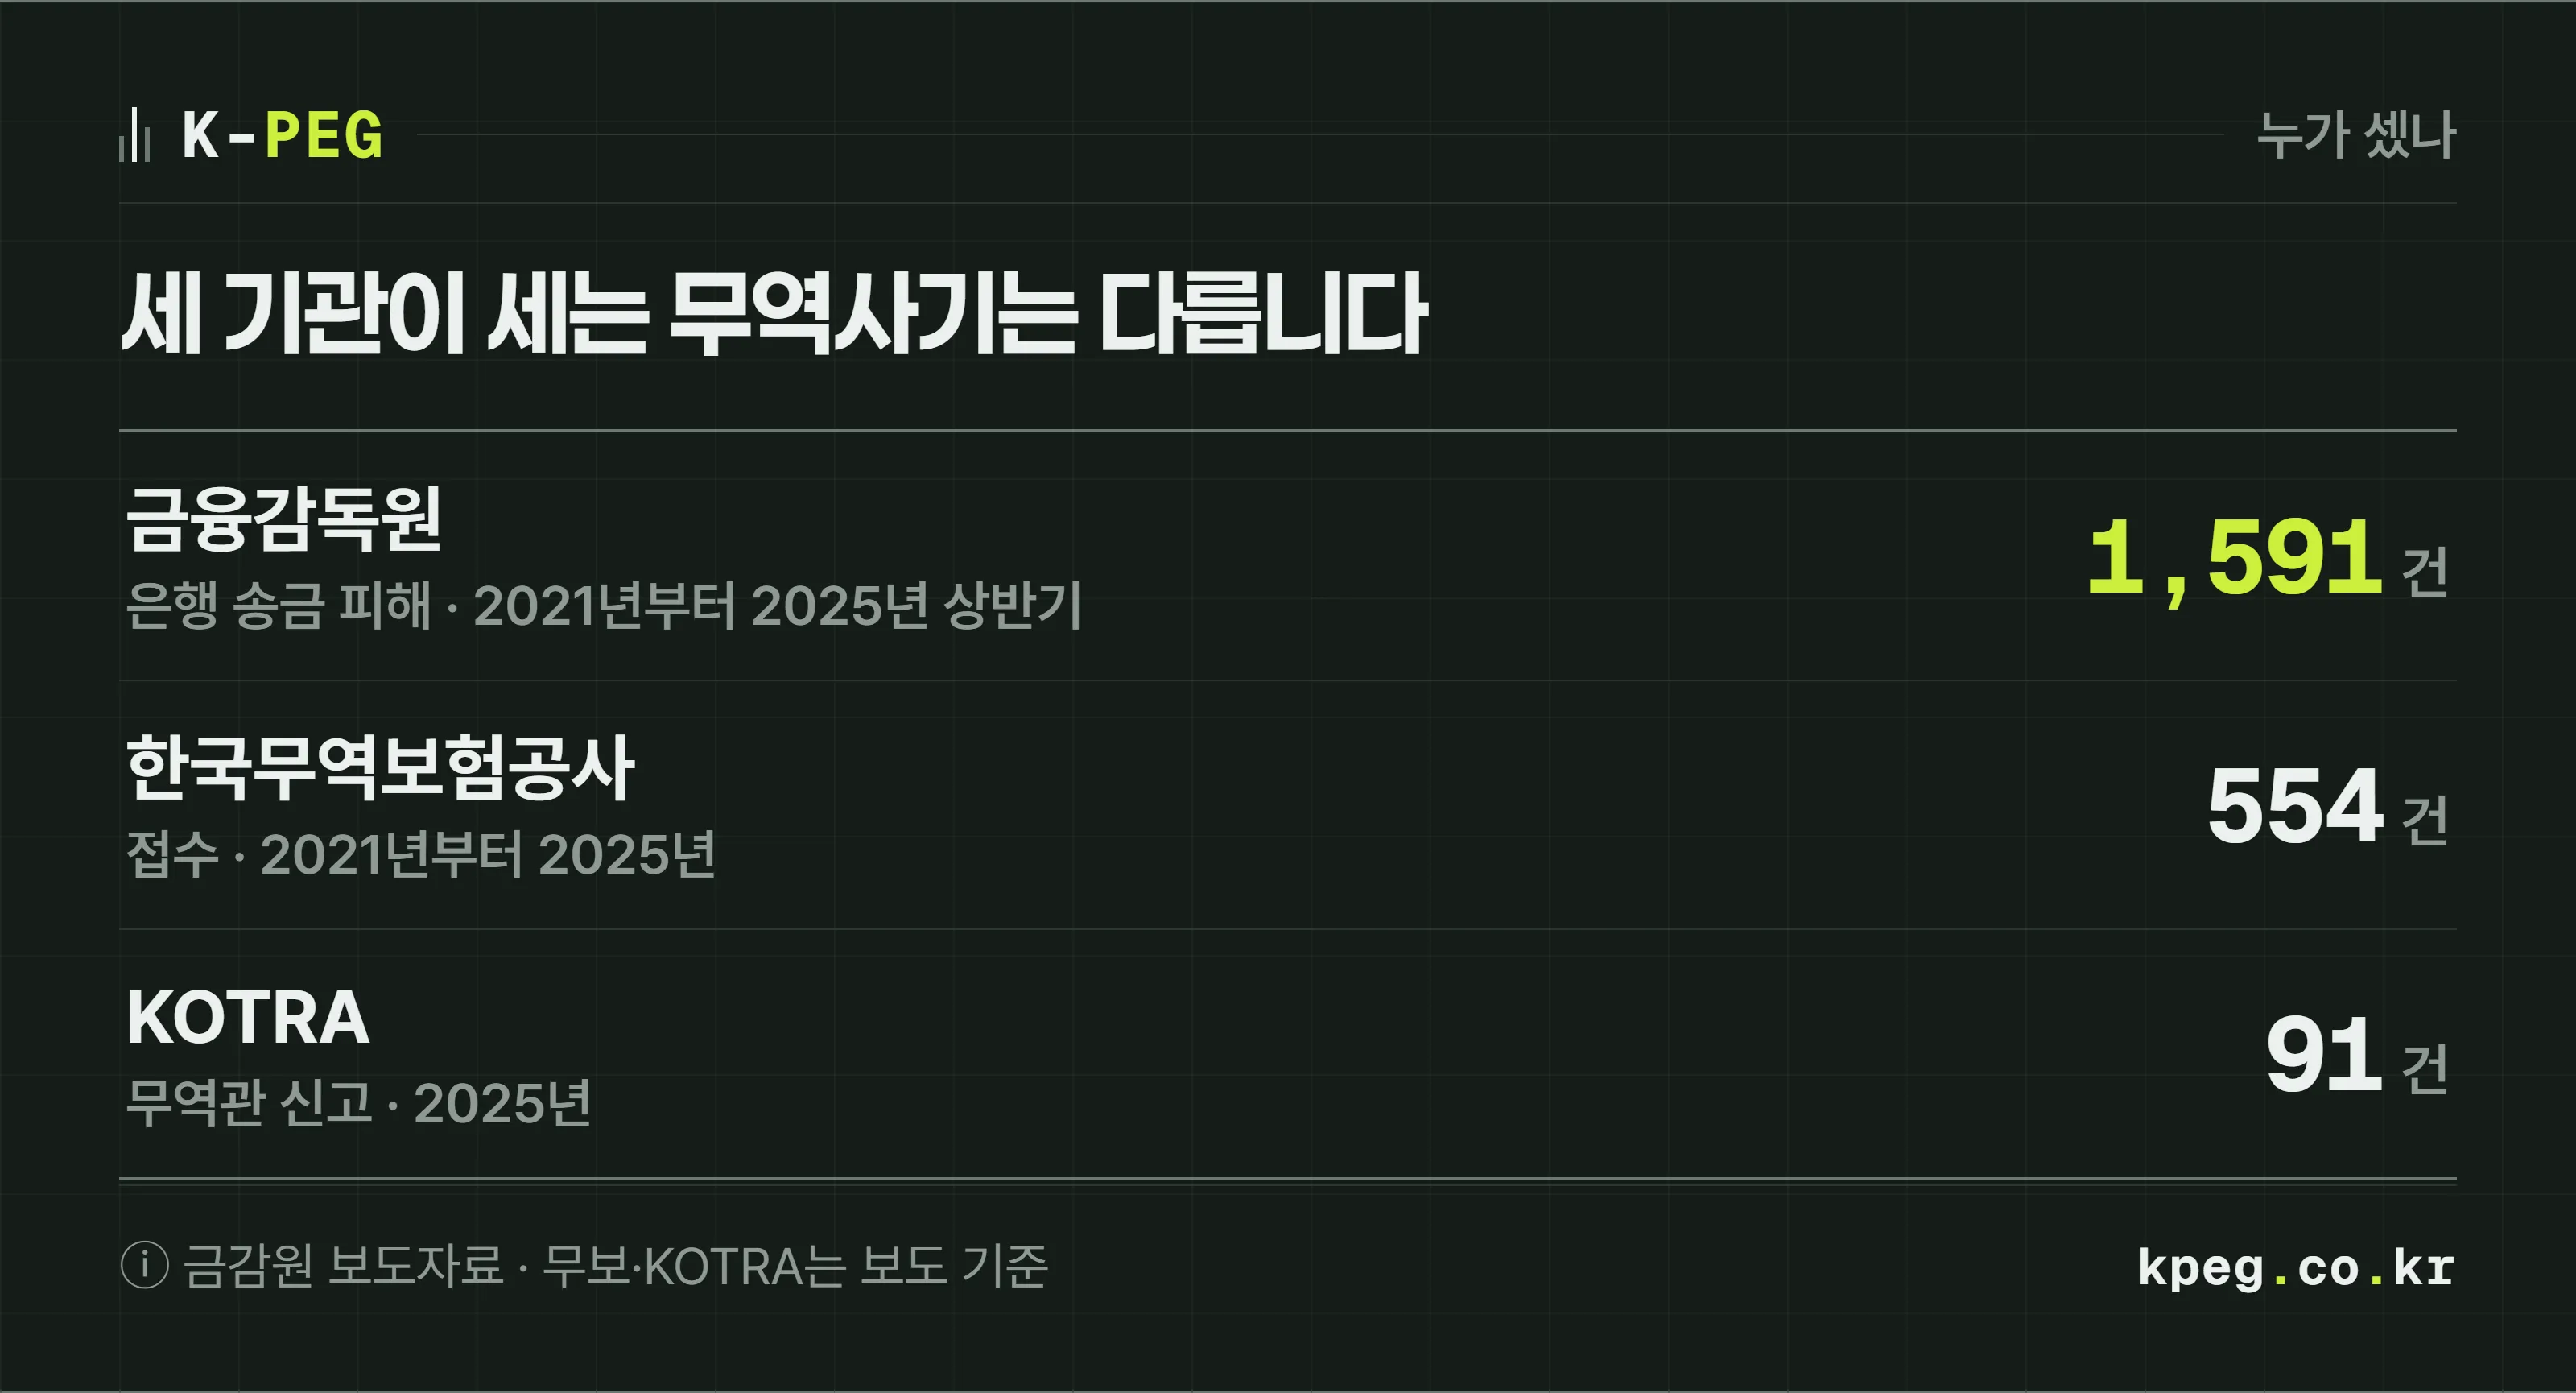
그런데 무역사기 통계를 찾아보면 기관마다 숫자가 크게 다릅니다. 틀린 게 아니라 세는 대상이 달라서예요.
| 누가 셌나 | 기간 | 건수·금액 | 무엇을 셌나 |
|---|---|---|---|
| 금융감독원 | 2021년부터 2025년 상반기 | 1,591건 · 9,584만 달러 | 국내 은행을 거친 해외 송금 중 사기 피해로 확인된 것 |
| 한국무역보험공사 | 2021년부터 2025년 | 554건 · 4,359만 달러 | 무보에 접수된 무역사기(보도 기준) |
| KOTRA | 2025년 | 91건 | 해외 무역관에 신고된 무역사기(보도 기준) |
금감원 숫자는 국내 은행에서 해외로 나간 송금을 센 것이라, 돈을 보낸 쪽, 주로 수입업체의 피해가 잡힙니다. 금감원이 설명한 이메일 해킹 수법도 국내 수입업체와 해외 거래처 사이의 메일을 노리는 구조였어요. 반대로 무보와 KOTRA 숫자에는 선적 불량·결제사기·명의도용처럼 이메일 해킹이 아닌 유형이 더 많이 섞여 있어요. 그러니 「우리는 수출만 하니 이메일 해킹과는 상관없다」는 생각은 맞지 않습니다. 해외 바이어가 가짜 계좌로 돈을 보내면 우리 회사는 물건을 보내고도 대금을 못 받게 되거든요.
계좌가 바뀌었다는 메일, 무엇을 보면 가짜를 알아볼 수 있나요?
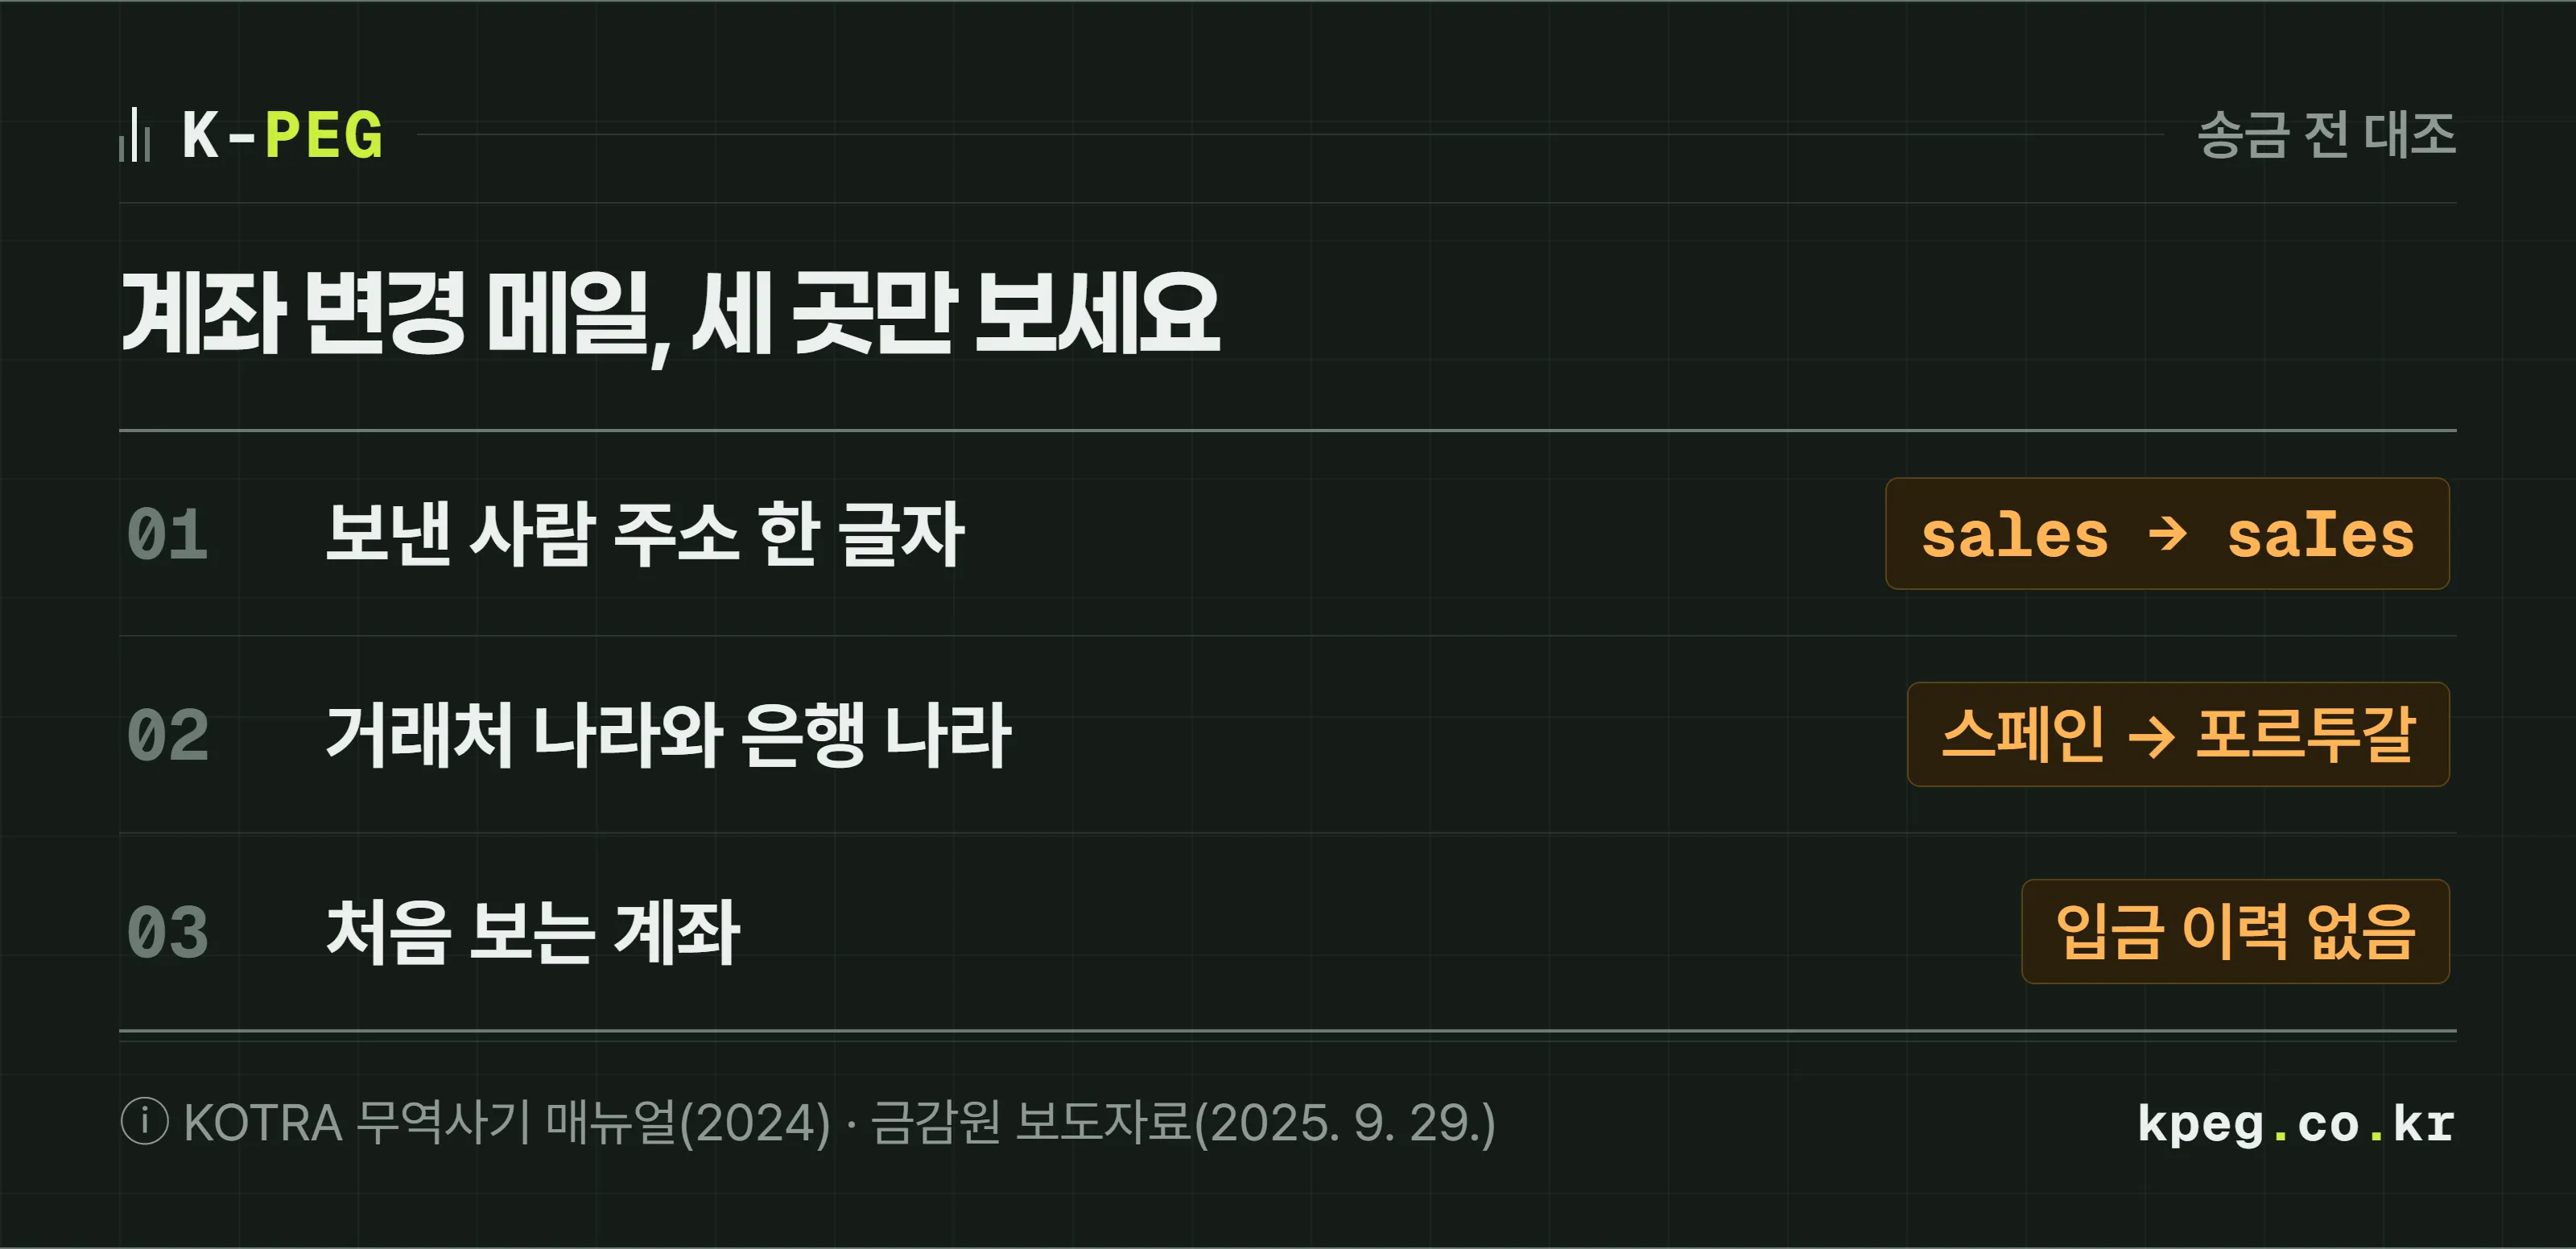
보낸 사람 주소의 한 글자, 거래처 나라와 계좌 은행 나라의 차이, 처음 보는 계좌라는 사실. 이 세 가지가 가장 자주 걸리는 흔적입니다. 해커는 보통 거래처 메일을 몇 주에서 몇 달 동안 몰래 지켜보다가, 큰 대금이 오가는 시점에 끼어들어요. 그래서 말투나 서명, 이전 대화 내용으로는 거의 구별이 안 됩니다.
첫째는 주소예요. KOTRA 매뉴얼은 실제 사기에서 쓰인 변조 수법을 모아 두었습니다. 소문자 l을 대문자 I로 바꾼 saIes@, 숫자 1을 소문자 l로 바꾼 l63.com, 점을 하이픈으로 바꾼 주소, 철자 두 개의 순서를 뒤집은 gruop 같은 식이에요. 메일 목록에서는 이름만 보이니 알아채기 어렵습니다. 금감원 사례 중에는 거래처 도메인을 통째로 사용자 이름 자리에 넣은 거래처이름[email protected] 같은 주소도 있었어요.
둘째는 나라가 어긋나는 계좌입니다. 금감원 집계에서 피해 금액의 24%는 돈을 받은 사람의 나라와 계좌가 있는 은행의 나라가 달랐어요. 스페인 회사가 포르투갈 계좌를, 헝가리 회사가 미국 계좌를 알려 주는 식입니다. 특히 아랍에미리트와 포르투갈 계좌가 자주 쓰였다고 해요.
셋째는 처음 보는 계좌입니다. 금감원은 2025년 9월 은행들과 사기 의심 송금을 거르는 공통 기준을 4분기 안에 적용하기로 협의했다고 밝혔어요. 예시로 든 기준이 오랫동안 입금이 없던 계좌나 새로 만든 계좌, 받는 사람과 계좌의 나라가 다른 경우, 과거 사기에 쓰인 계좌였습니다. 은행 창구나 앱에서 이런 이유로 확인을 요청받으면 번거로워도 그 자리에서 멈추는 게 맞아요.
확인 전화는 메일에 새로 적힌 번호로 걸면 소용이 없어요. 해커가 적어 넣은 번호일 수 있거든요. 계약서나 거래처 등록 자료에 원래 있던 번호, 명함에 있던 번호로 겁니다. 한국무역보험공사도 계좌 변경 요청은 전화나 화상으로 재확인하라고 안내하고 있어요.
이미 보냈다면 무엇부터 해야 하나요?
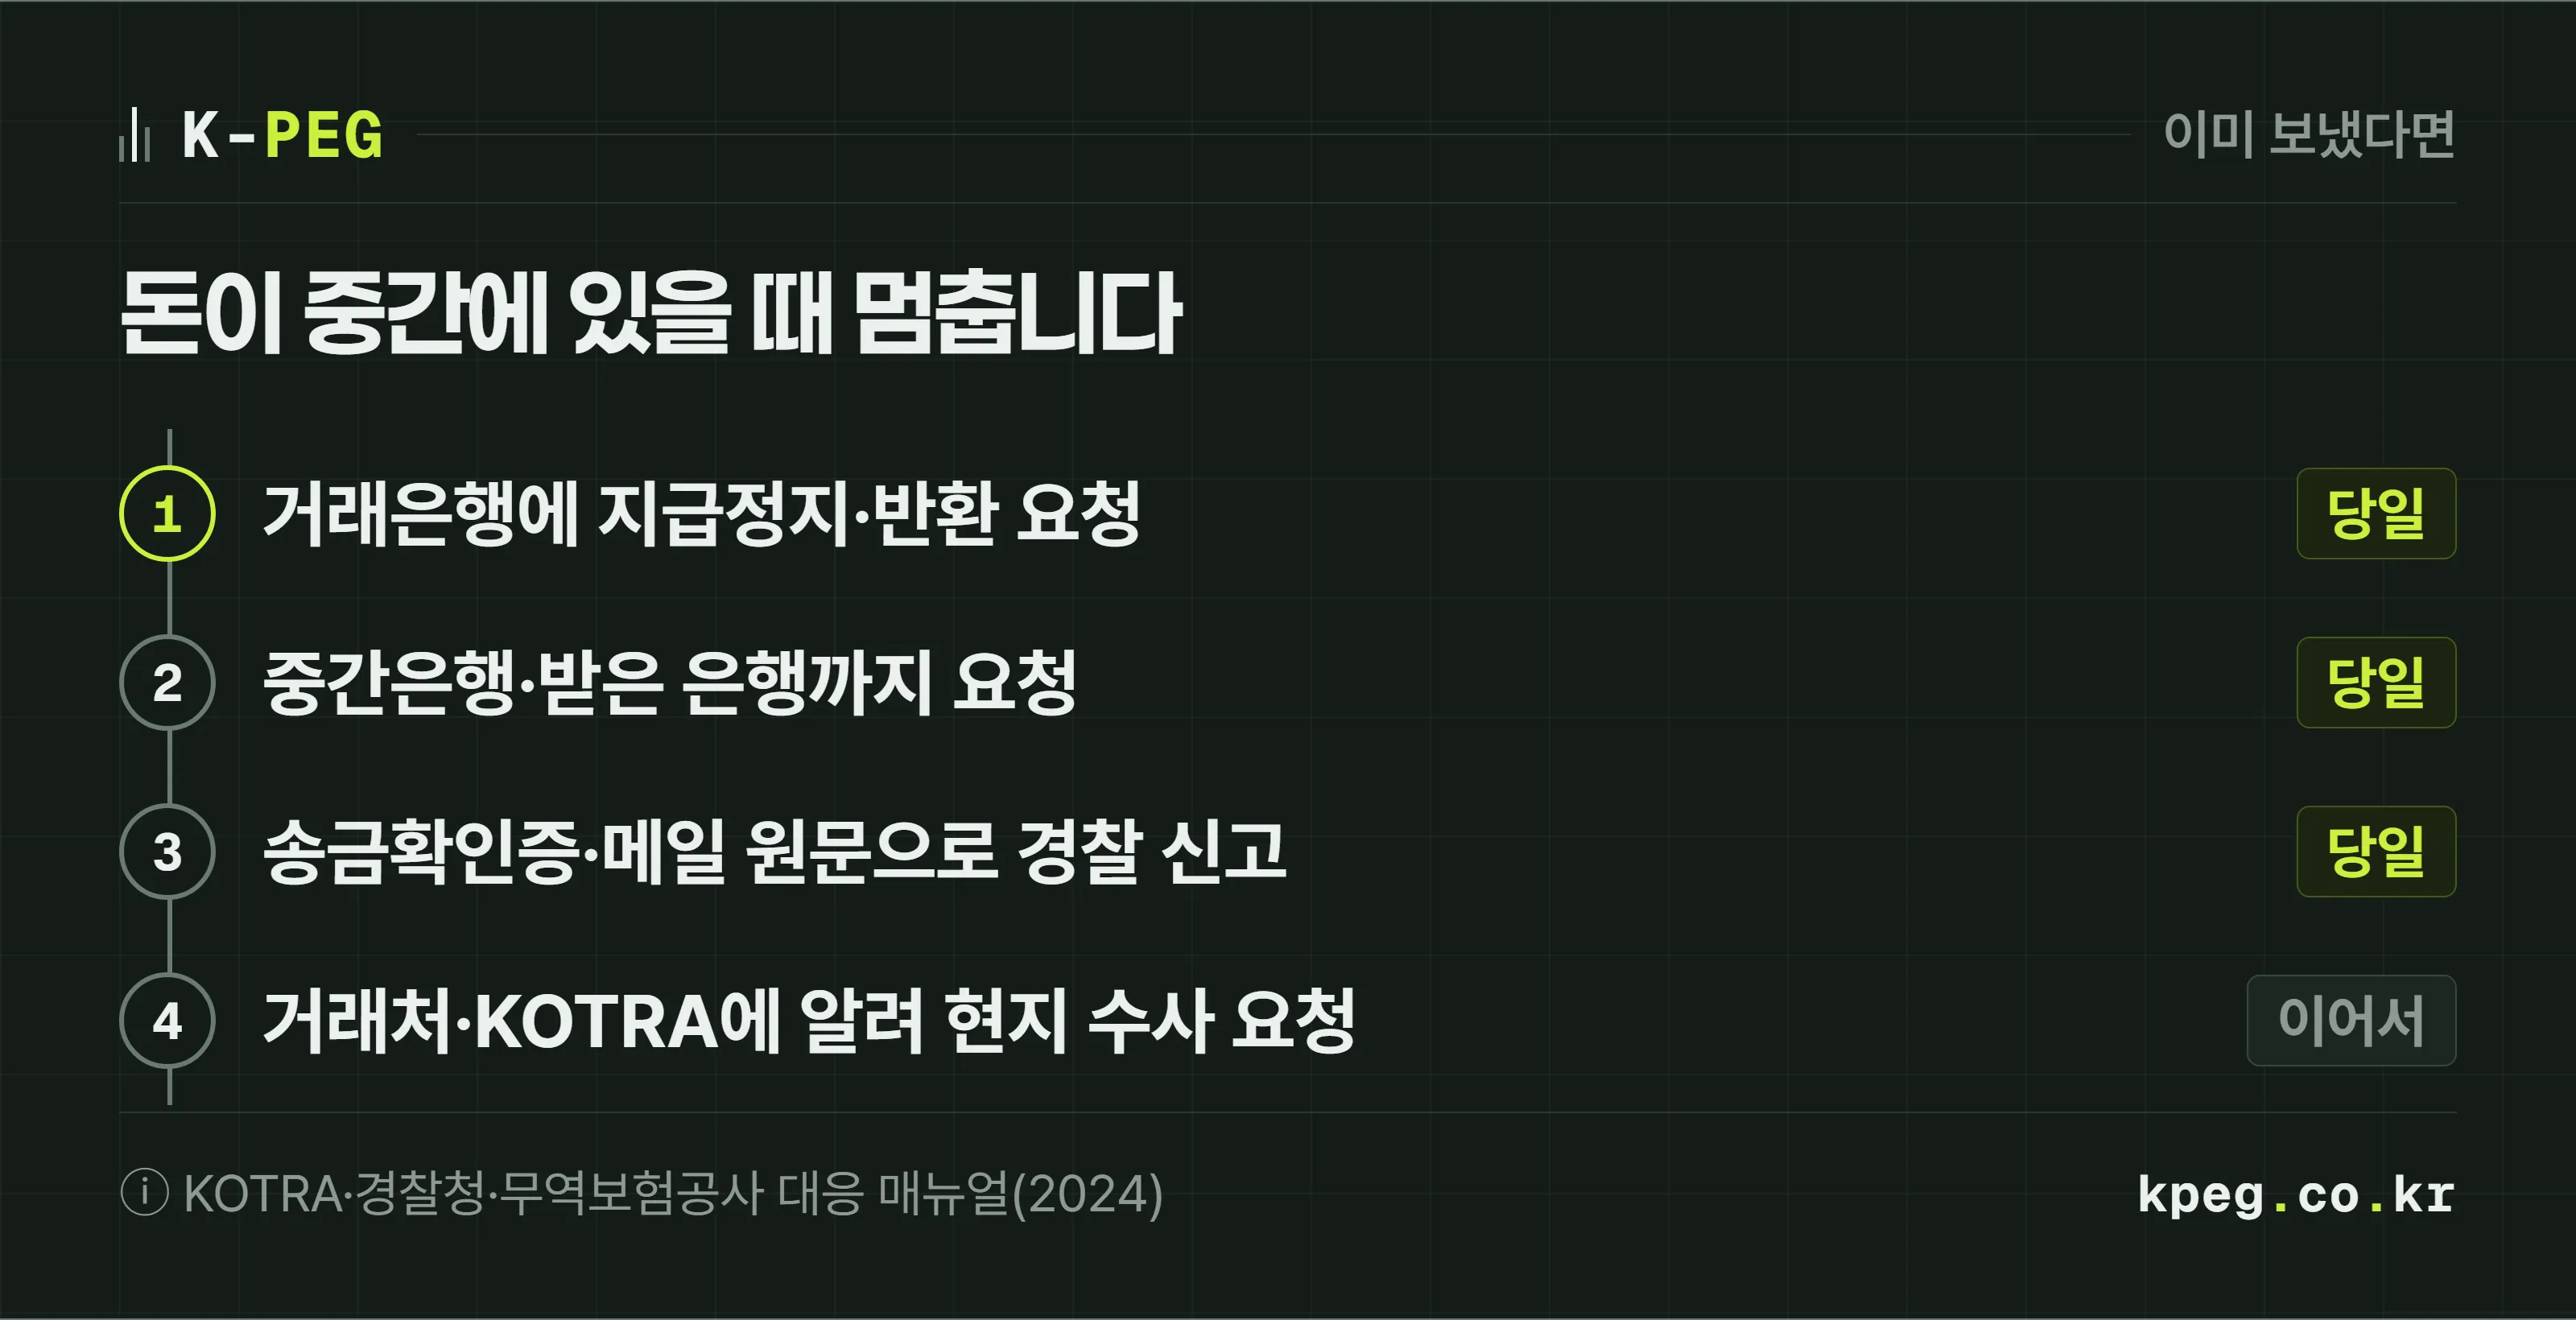
거래은행에 지급정지와 반환을 요청하는 것이 첫 번째이고, 그다음이 경찰 신고입니다. KOTRA·경찰청·무역보험공사가 함께 만든 대응 매뉴얼의 순서가 이렇습니다. 해외 송금은 보낸 은행, 중간에 거치는 은행, 받는 은행을 차례로 지나가기 때문에, 돈이 아직 중간에 있을 때 멈추는 게 가장 현실적인 회수 방법이에요.
순서를 풀면 이렇습니다.
- 거래은행에 지급정지·반환 요청. 송금한 은행에 사기 송금이라고 알리고, 중간은행과 받은 은행에도 지급정지를 요청해 달라고 합니다. 매뉴얼은 세 은행 모두에 요청하라고 적고 있어요.
- 경찰 신고. 계좌 내역이 들어간 송금확인증, 해커가 보낸 메일 원문, 가능하면 메일 접속 기록(IP)을 모아 관할 경찰서에 신고합니다. 메일은 전달하지 말고 원본 그대로 보관하세요. 원본에 발신 경로 정보가 남아 있습니다.
- 거래처와 KOTRA에 알리기. 상대 나라에서도 수사가 진행돼야 그곳 은행이 계좌를 묶는 경우가 많아요. 매뉴얼도 우리 쪽 요청만으로는 지급정지가 진행되지 않을 수 있다고 적고 있습니다.
- 메일 계정 점검. 어느 쪽 메일이 뚫렸는지 모르니 우리 회사 계정의 비밀번호를 바꾸고, 자동 전달 규칙이 몰래 걸려 있지 않은지 확인합니다.
여기서 많이들 기대하는 게 보이스피싱 피해구제예요. 보이스피싱은 피해자가 신고하면 은행이 받은 계좌를 곧바로 지급정지하고, 나중에 돈을 돌려주는 절차가 법에 있습니다. 그런데 그 법인 통신사기피해환급법 제2조는 「전기통신금융사기」의 정의에서 재화의 공급이나 용역의 제공을 가장한 행위를 뺀다고 적어요. 물품 대금을 속여 받는 무역사기가 이 제도 밖에 놓일 수 있는 이유입니다. 게다가 이 법이 정한 금융회사는 국내 은행 등이라, 해외 계좌로 간 돈에는 바로 닿지 않아요. 그래서 무역사기는 은행 간 협조와 현지 수사에 기대는 수밖에 없습니다.
속도가 결과를 가른다는 건 해외 수치로도 보여요. 미국 FBI 인터넷범죄신고센터(IC3)는 2025년 한 해 신고를 받아 은행들과 자금을 묶는 절차를 돌려 미국 국내 송금 3,574건에서 5억 704만 달러, 해외 송금 326건에서 1억 7,197만 달러를 동결했다고 밝혔습니다. IC3는 신고가 빠를수록 이 절차가 잘 작동한다고 적고 있어요. 금감원도 피해 기업 대부분이 상대방의 「대금이 안 들어왔다」는 연락을 받고서야, 한참 뒤에 사기를 알게 돼 돌려받지 못한다고 짚었습니다.
무역보험에 들었으면 해킹 피해도 보상받나요?
수출기업 쪽 과실로 메일이 해킹된 경우는 보상받기 어렵습니다. 국회 백혜련 의원실(더불어민주당)이 공개한 무역보험공사 자료(2026년 9월 28일 보도)에 따르면, 무보가 밝힌 면책 사유는 「수출기업 과실에 따른 이메일 해킹 사고」와 「실제 수입자와 거래가 성립하지 않은 명의도용 사고」였어요.
왜 그런지는 수출보험이 무엇을 보장하는 상품인지 떠올리면 이해가 됩니다. 수출보험은 계약한 수입자가 망하거나 돈을 안 줄 때를 대비한 보험이에요. 그런데 이메일 해킹에서는 수입자가 이미 돈을 보냈습니다. 받을 사람이 바뀐 것뿐이에요. 명의도용은 애초에 보험증권에 적힌 그 수입자와 계약한 게 아니고요. 무보는 2023년 공지에서 해킹 사기는 범인을 잡더라도 대부분 회수가 불가능하다고도 안내했습니다.
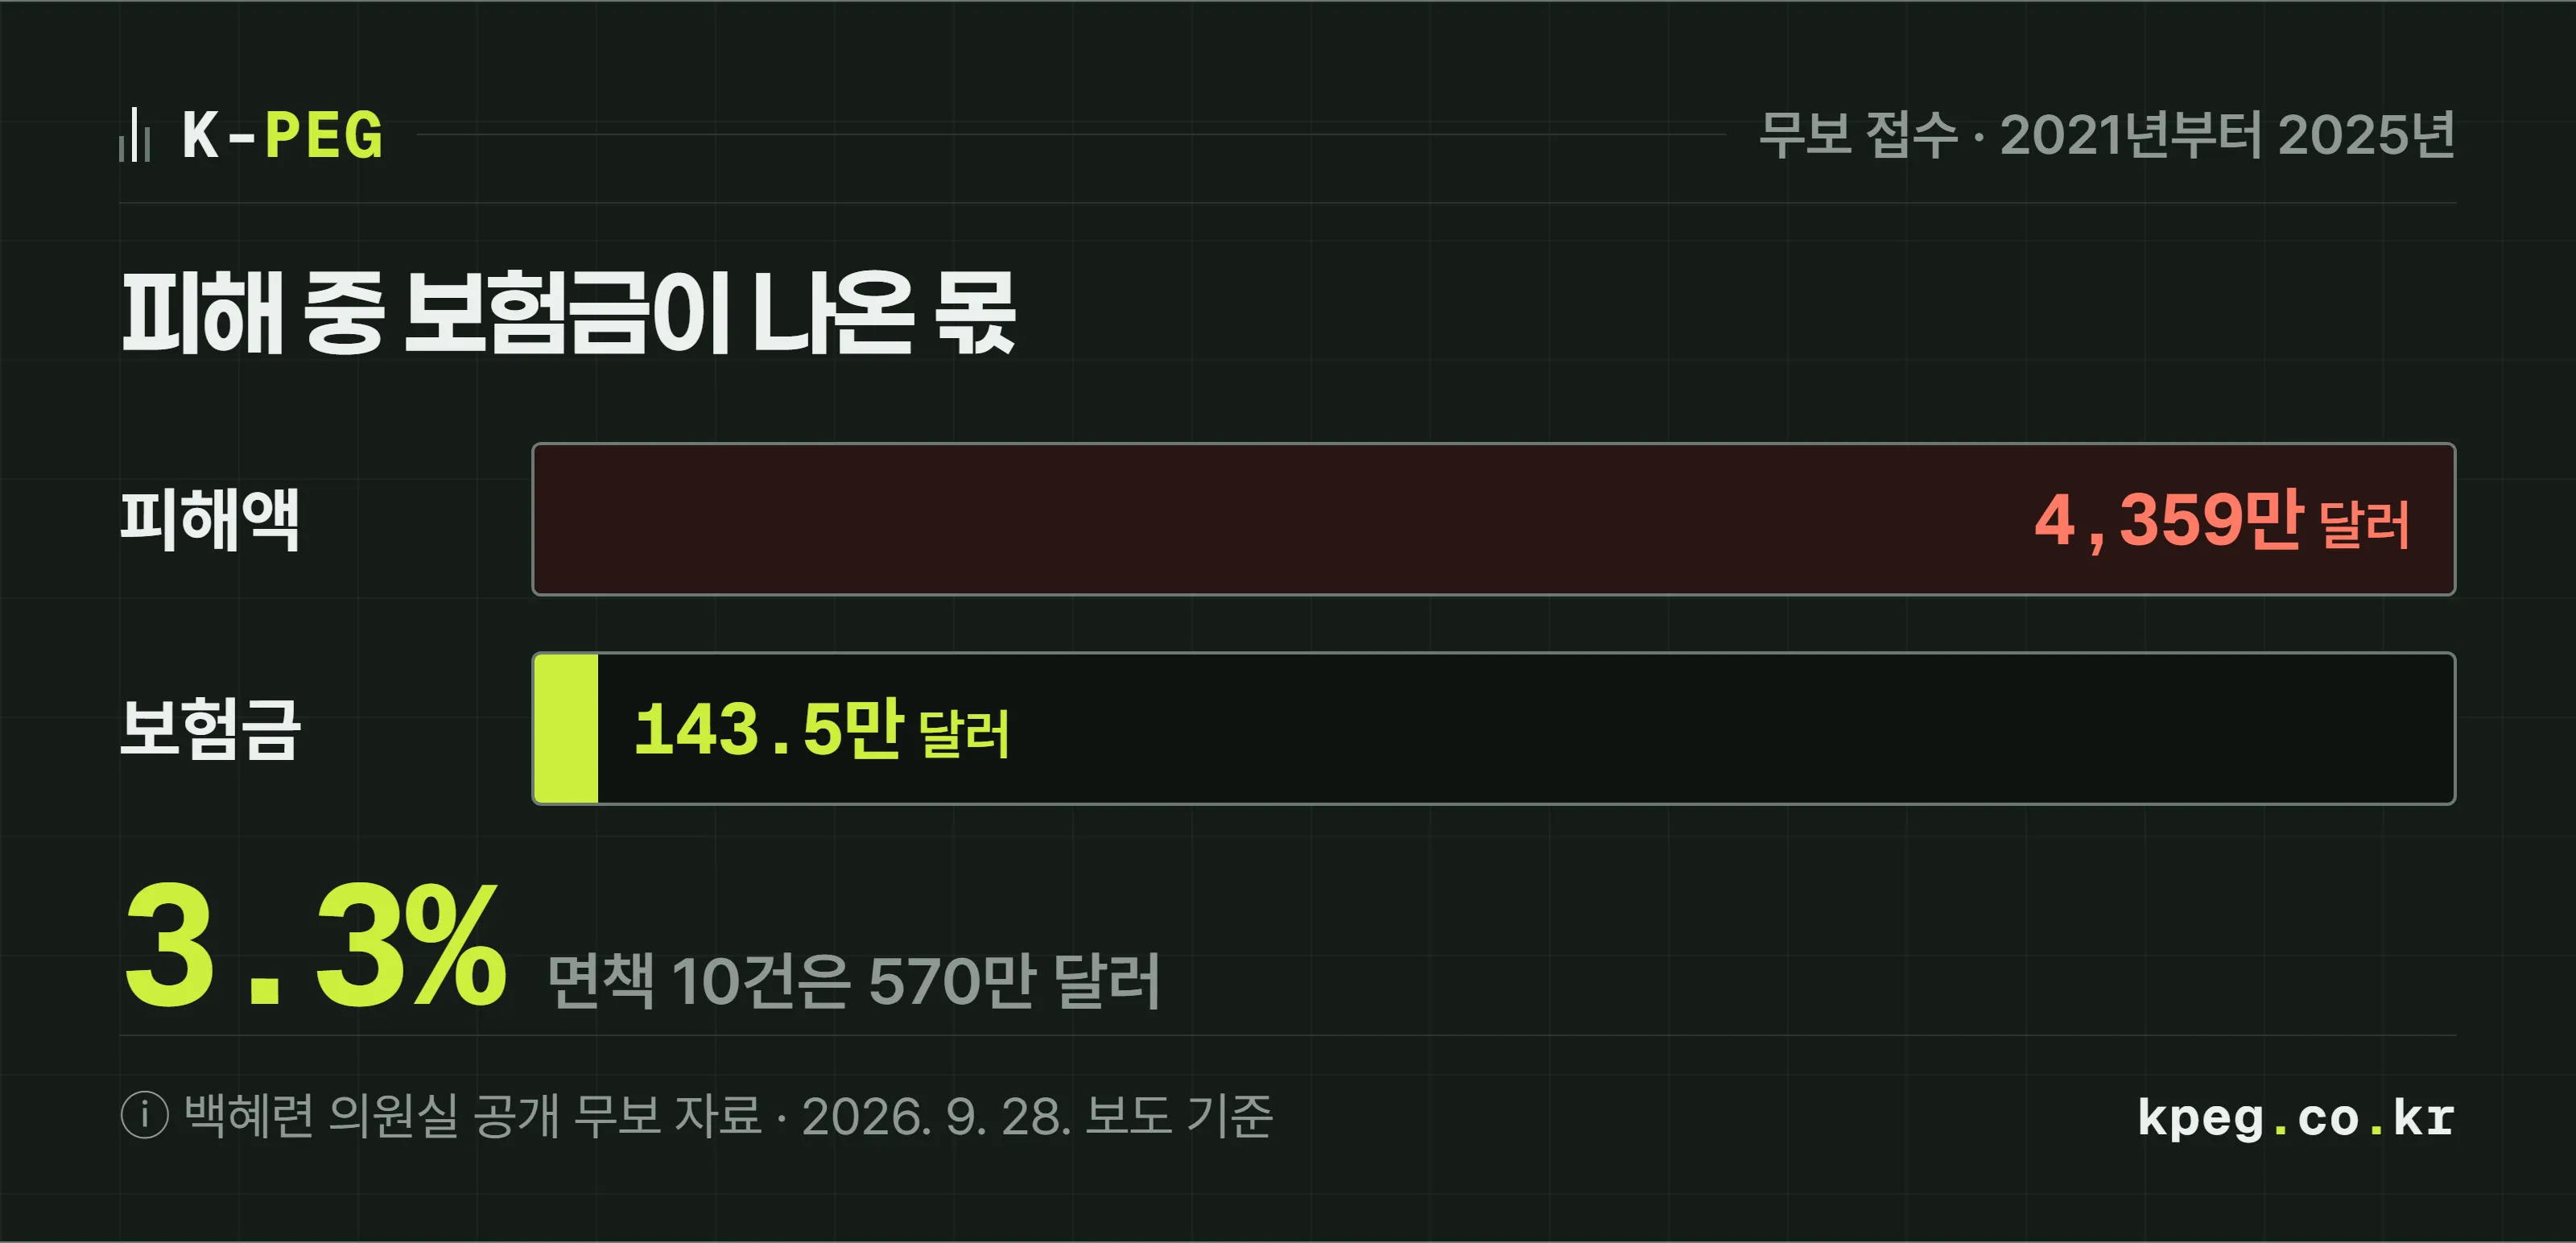
숫자로 보면 차이가 큽니다. 같은 보도에서 무보에 접수된 무역사기는 2021년부터 2025년까지 554건, 4,359만 달러였고, 이 가운데 보험금이 실제로 나간 건 19건, 143만 5천 달러였어요. 피해액의 3.3%입니다. 보험금을 청구한 29건 중 10건이 면책으로 처리됐고, 그 금액이 570만 1천 달러로 실제 지급액의 약 4배였어요. 2025년 한 해 피해액은 1,994만 달러로 전년(441만 7천 달러)의 약 4.5배였습니다.
그러니 무역보험은 「바이어가 돈을 안 주는 위험」에 대한 대비로 두고, 해킹은 별도로 막아야 하는 위험으로 봐야 합니다. 보험 약관의 보상 범위는 상품마다 다르니, 우리 회사가 가입한 상품의 면책 조항을 한 번 읽어 두세요.
스테이블코인으로 보냈다면 멈출 방법이 있나요?
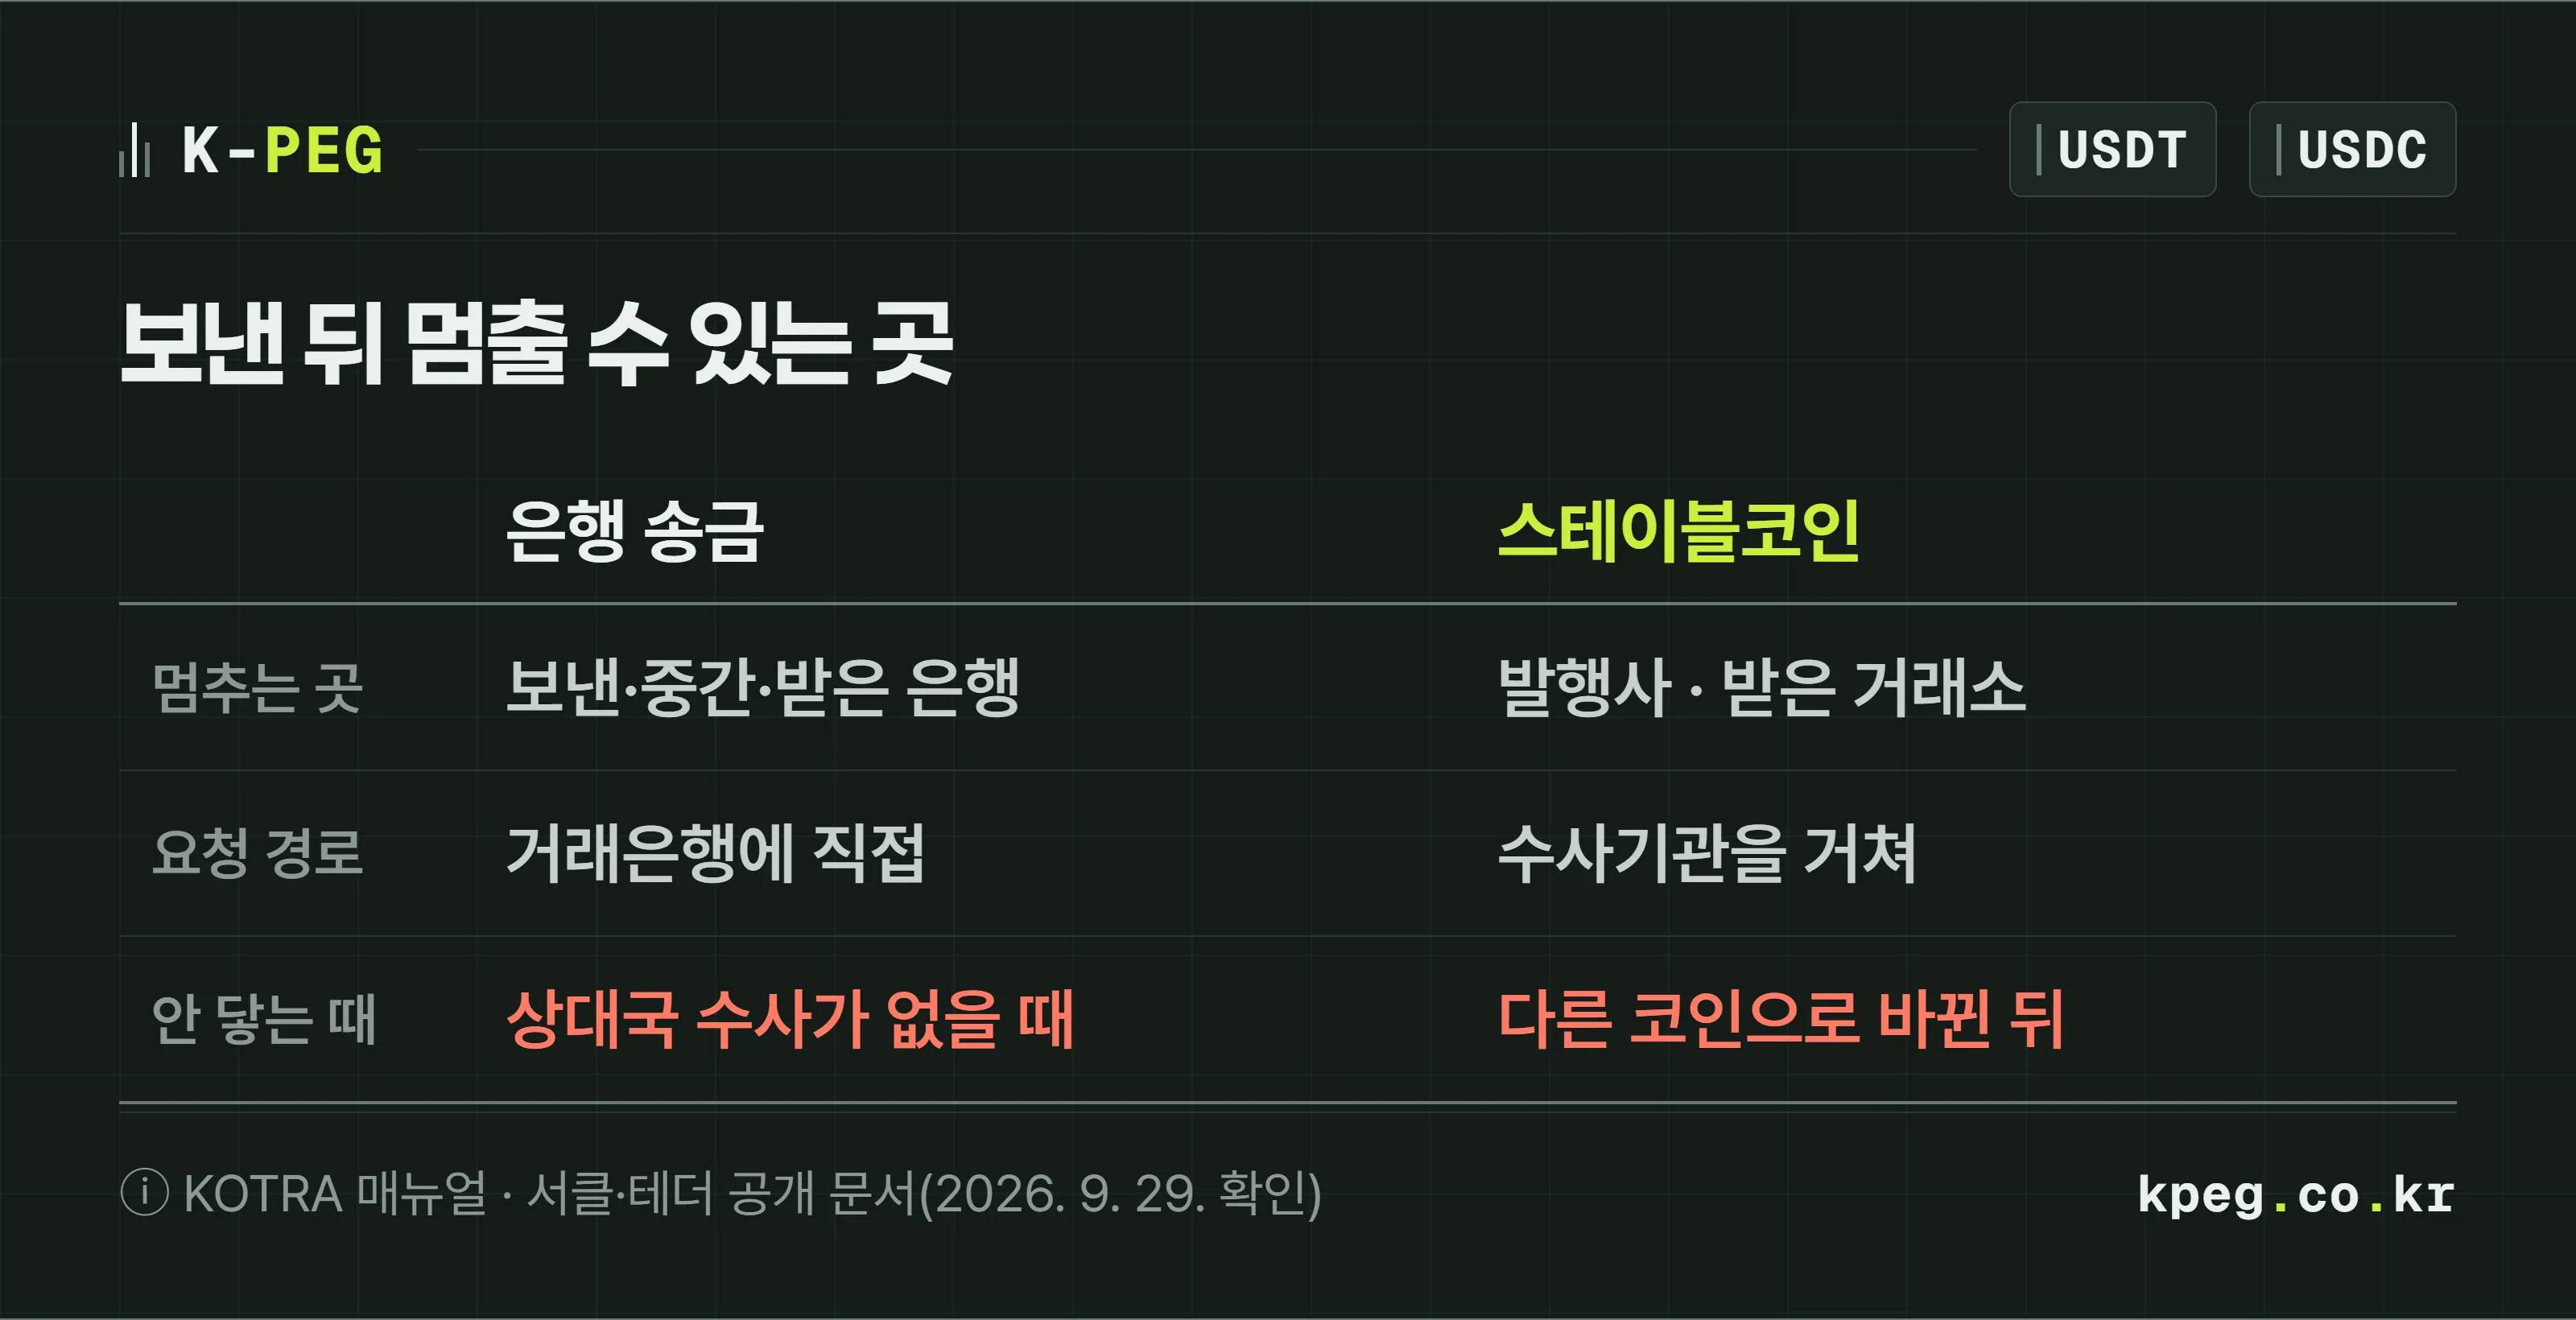
은행이 없으니 멈출 수 있는 곳은 사실상 코인 발행사와, 돈이 들어간 거래소 둘입니다. 블록체인 송금은 기록이 확정되면 보낸 쪽에서 취소할 수 없어요. 대신 USDT나 USDC 같은 스테이블코인은 발행사가 특정 주소를 막는 기능을 갖고 있습니다. 문제는 그 기능을 누가, 어떤 조건에서 움직이게 할 수 있느냐예요.
두 발행사의 공개 문서를 보면 조건이 다릅니다.
| 발행사 | 동결 근거(공개 문서) | 우리 회사가 기대할 수 있는 것 |
|---|---|---|
| 테더(USDT) | 약관: 법에 따라 요구되거나 테더가 스스로 판단할 때 토큰을 동결하고 주소를 차단할 수 있음(2026. 2. 26. 개정본) | 테더는 65개국 340여 수사기관과 협력해 누적 44억 달러 이상 동결을 지원했다고 밝힘(2026. 4. 23.). 요청 창구는 수사기관 |
| 서클(USDC) | 동결 정책: 미국·프랑스 당국이나 법원, 서클에 관할권이 있는 정부기관의 명령이 원칙. 법원 명령 전 긴급한 수사기관 요청, 국제 사법공조 절차 중인 법원 명령에도 차단 가능 | 한국 회사가 직접 요청해 막는 구조가 아님. 국내 수사기관을 거쳐 긴급 요청이나 사법공조로 가야 함 |
표의 마지막 칸이 핵심이에요. 발행사에 메일을 보내 “사기당했으니 막아 달라”고 해서 움직이는 구조가 아닙니다. 경찰 신고가 먼저이고, 수사기관이 발행사에 요청하는 길을 타야 해요. 그사이 사기범이 받은 스테이블코인을 다른 코인으로 바꿔 버리면 발행사 동결로는 닿지 않습니다. 그래서 은행 송금보다도 시간이 더 짧다고 보는 게 안전해요.
동결이 됐다고 돈이 바로 돌아오는 것도 아닙니다. 서클 정책은 동결을 풀 때도 당국이나 법원의 공식 확인을 요구해요. 묶인 코인을 피해자에게 넘기는 건 수사와 법원 절차의 몫입니다.
예외가 하나 있어요. 사기범이 알려 준 주소가 거래소의 입금 주소라면, 그 거래소에는 계정 주인의 이름이 남아 있습니다. 거래소가 수사기관 요청으로 그 계정을 묶을 수 있는 경우가 있어요. 받은 주소가 거래소인지 개인 지갑인지에 따라 길이 갈리는 구조는 코인 오입금 글에서 자세히 다뤘습니다.
동결 권한이 발행사에 있다는 사실은 양면이에요. 피해를 입었을 때는 기댈 곳이 되지만, 우리 회사 주소가 잘못 지목되면 멀쩡한 돈이 묶일 수도 있습니다. 대금을 코인으로 받을 계획이라면 발행사의 동결 조건을 미리 읽어 두는 게 좋아요. 확인할 문서는 스테이블코인 발행사 확인 글에 정리해 두었습니다.
코인 송금에만 있는 함정은 무엇인가요?
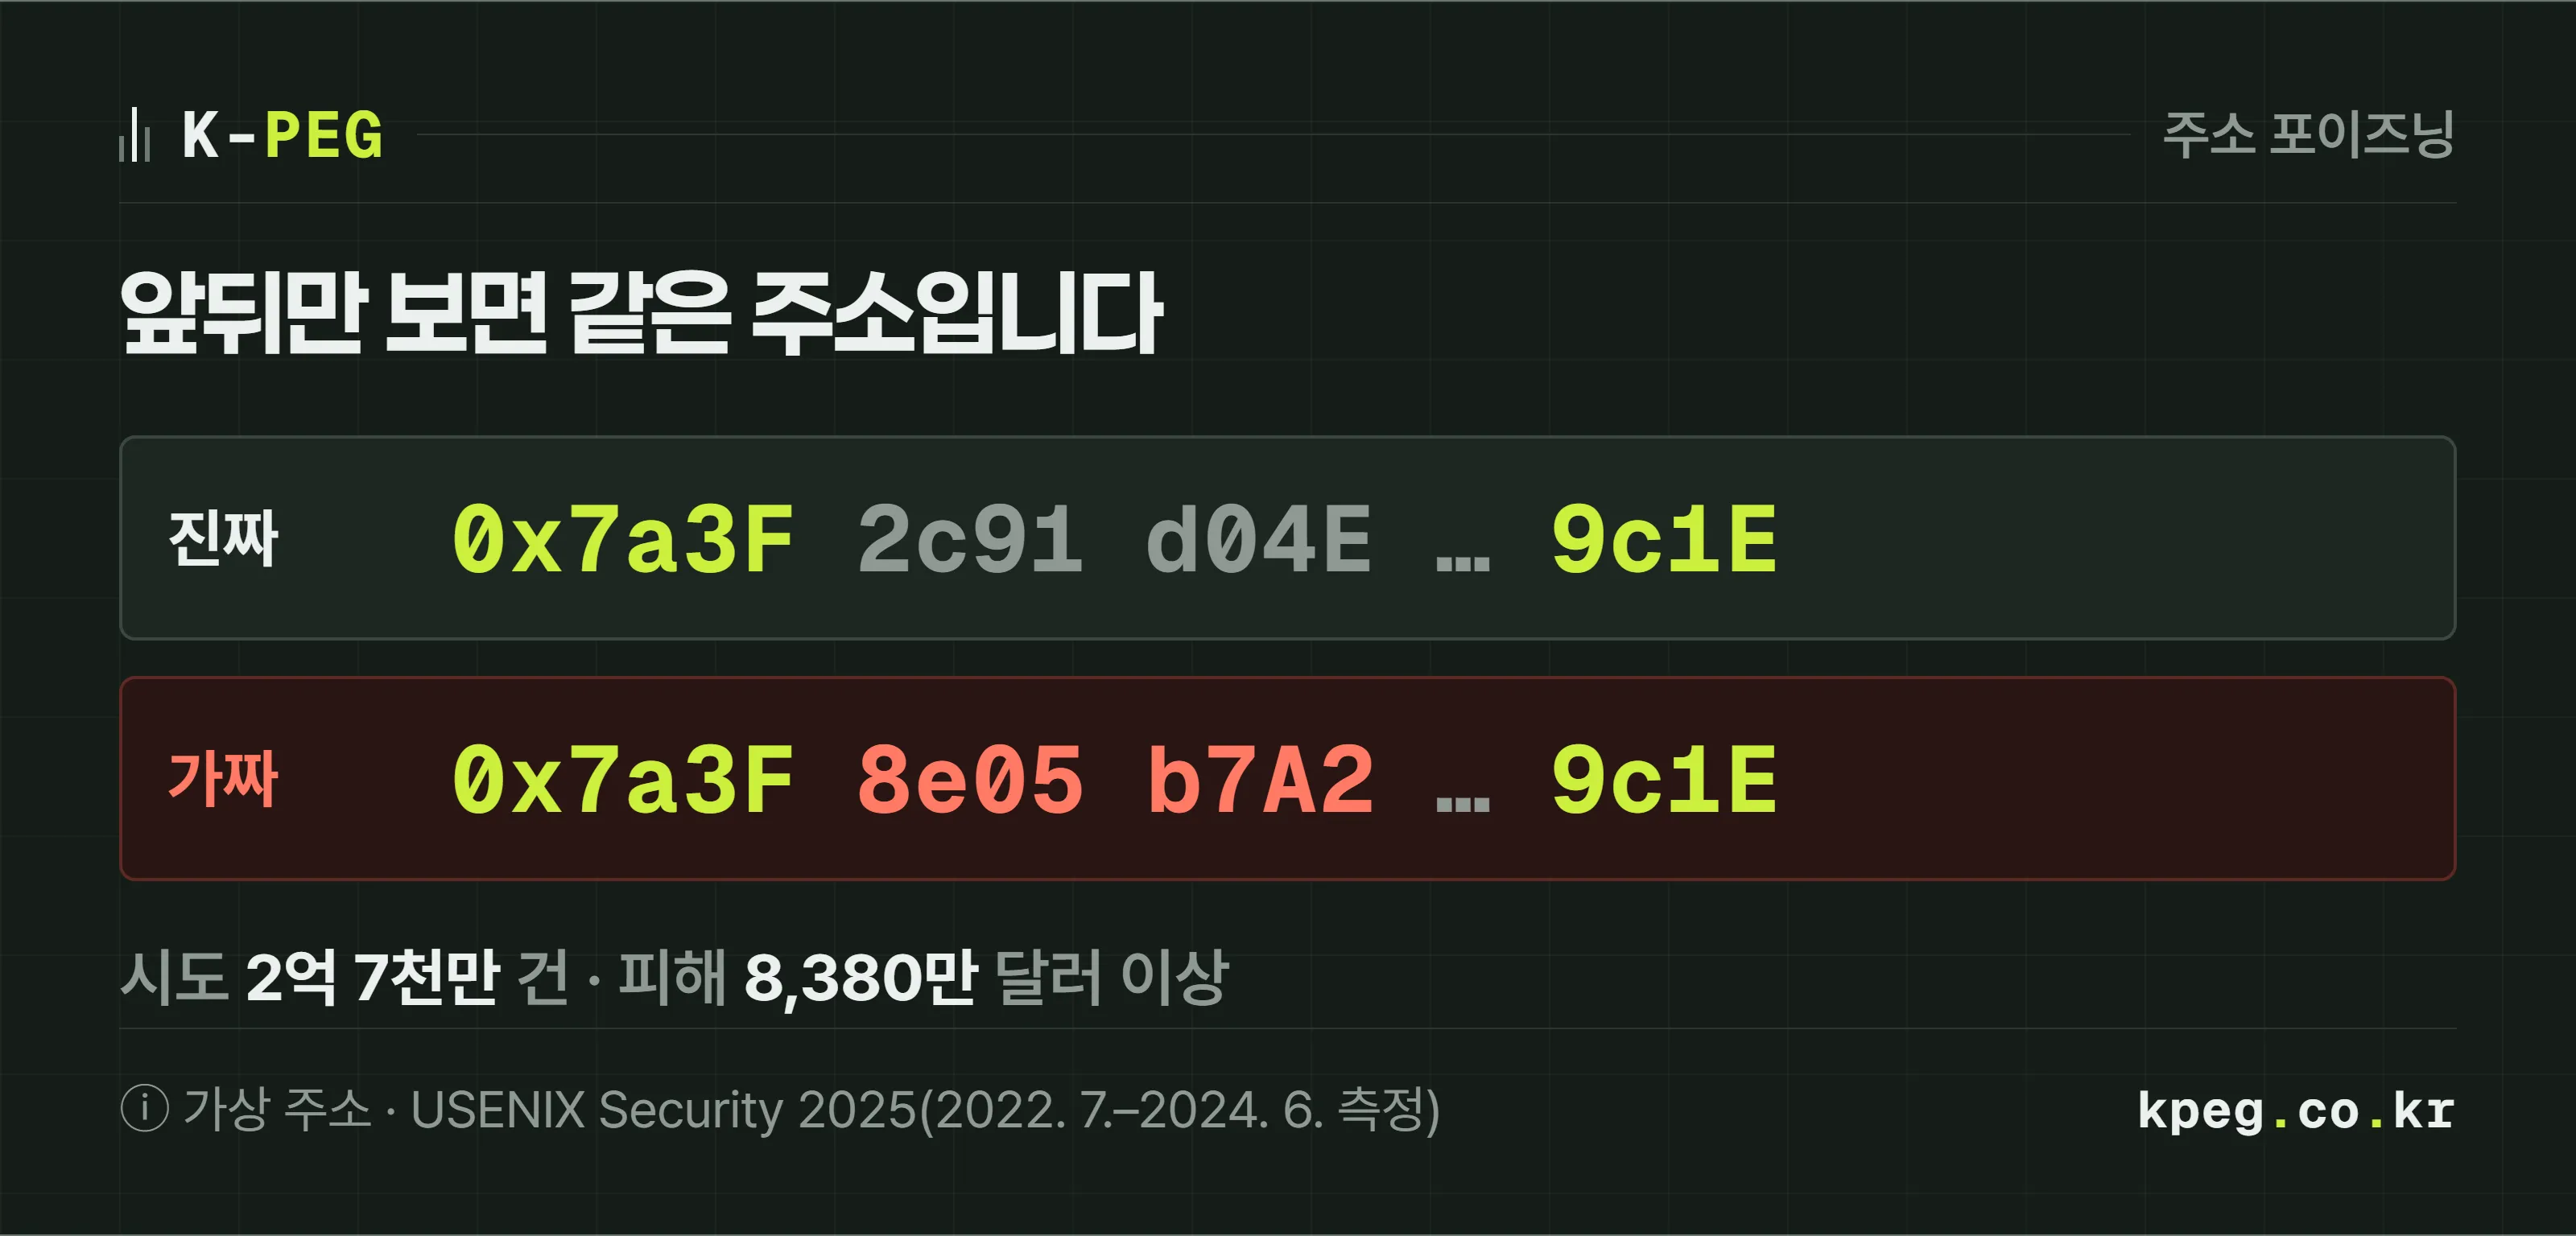
계좌 변경 메일과 똑같은 수법에, 주소 기록 자체를 오염시키는 「주소 포이즈닝」이 하나 더 있습니다. 사기범이 우리 회사가 자주 보내는 거래처 주소와 앞뒤 몇 글자가 똑같은 가짜 주소를 만들어 두고, 그 주소에서 우리 지갑으로 0원이나 아주 적은 금액을 보내 거래 내역에 끼워 넣는 방식이에요. 다음 송금 때 담당자가 거래 내역에서 주소를 복사하면 가짜로 갑니다.
이더리움 계열 지갑 주소는 0x로 시작하는 42자리 문자열이라 사람이 전부 읽지 않아요. 앞 네 자리와 뒤 네 자리만 보고 맞다고 생각하기 쉽습니다. 사기범은 바로 그 습관을 노려요. 카네기멜런대 연구진이 2022년 7월부터 2024년 6월까지 이더리움과 BSC 두 네트워크를 측정한 결과(USENIX Security 2025 발표), 이런 시도가 2억 7천만 건, 노린 주소가 1,700만 개였고, 실제로 속아 보낸 6,633건의 피해가 최소 8,380만 달러였어요. 연구진은 USDT·USDC 같은 스테이블코인을 보낸 주소를 대상으로 삼아 측정했습니다. 잔고가 크고 송금이 잦은 주소일수록 표적이 됐다고 해요.
막는 방법은 은행 계좌 관리와 크게 다르지 않아요.
- 거래처 주소를 등록 목록(화이트리스트)으로 관리합니다. 송금할 때는 거래 내역이 아니라 이 목록에서 주소를 불러와요. 목록에 새 주소를 넣거나 바꾸는 일은 두 사람이 확인합니다.
- 새 주소로는 소액을 먼저 보냅니다. 상대가 받았다고 원래 알던 번호로 확인해 준 뒤 나머지를 보내요.
- 네트워크까지 같이 확인합니다. “이번엔 다른 네트워크로 보내 달라”는 요청도 주소 변경과 같은 무게로 다룹니다.
계약서와 인보이스에는 무엇을 적어 두면 좋나요?
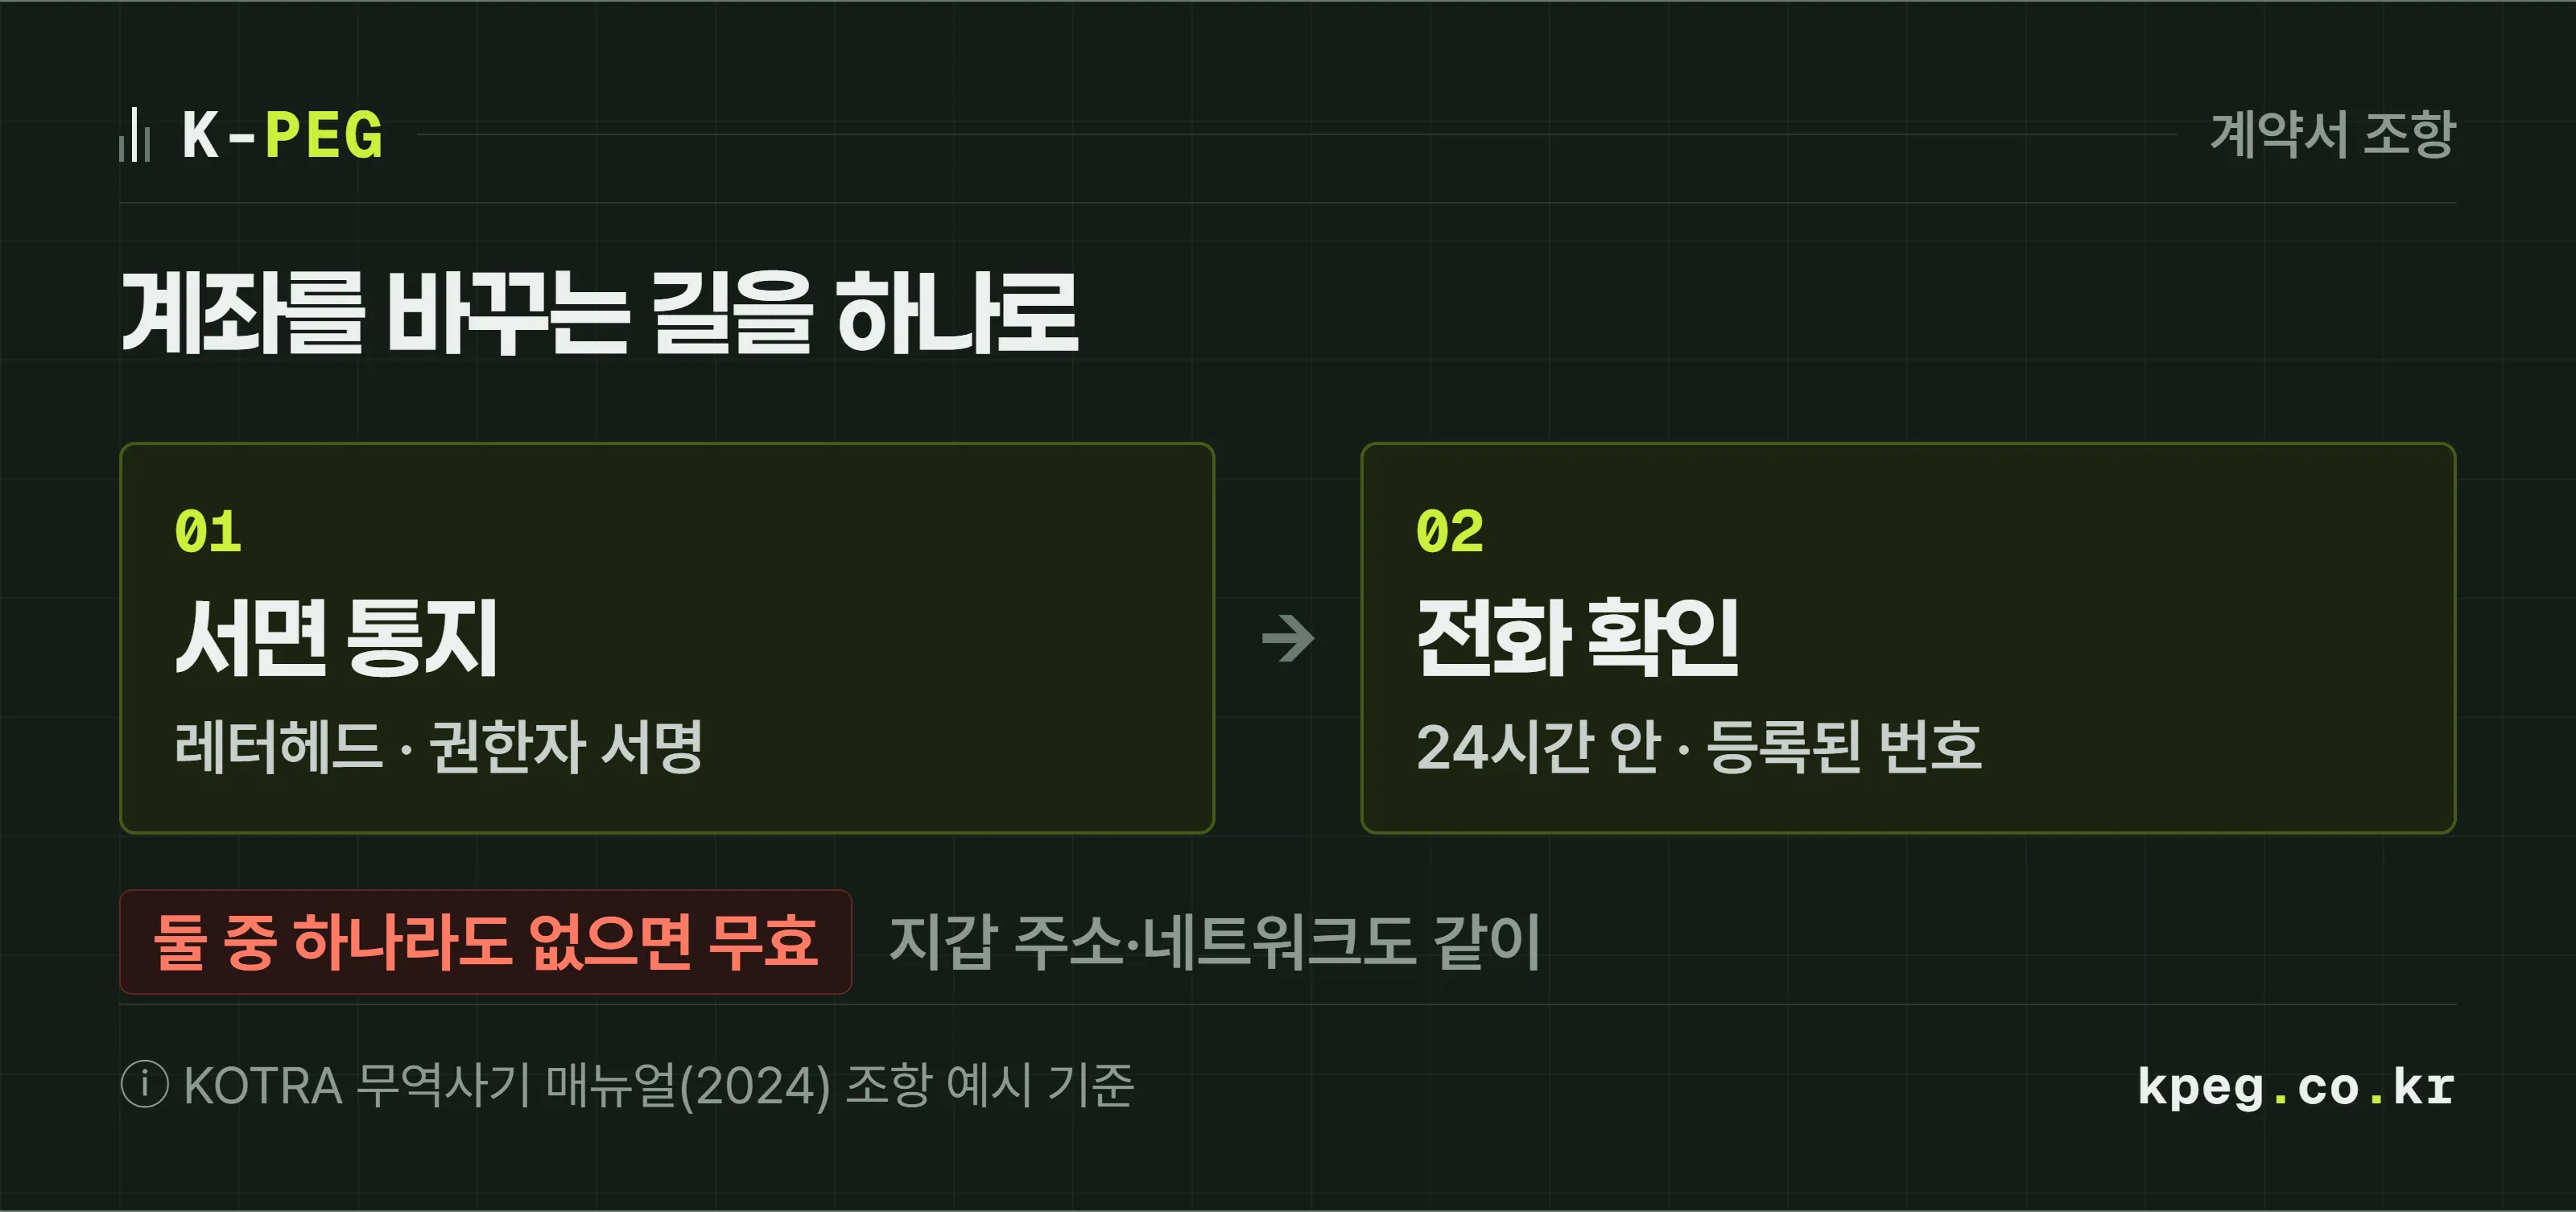
「계좌는 이 절차로만 바꾼다」는 조항을 계약서에 넣어 두면, 그 절차를 거치지 않은 변경 메일은 계약상 효력이 없다고 미리 정해 둘 수 있습니다. KOTRA 매뉴얼이 모범 사례로 든 조항은 두 단계예요. 회사 레터헤드와 권한 있는 사람의 서명이 들어간 서면 통지를 보내고, 24시간 안에 전화로 그 통지를 확인해 주는 것. 이 두 단계를 거치지 않은 계좌 변경 통지는 효력이 없다고 적어 둡니다.
매뉴얼에 실린 조항의 뼈대를 옮기면 이렇습니다.
The Seller’s bank account for payment under this Agreement shall be changed only by the following two-step verification: (1) a written notice to the Buyer with the Seller’s letterhead and authorized signature; and (2) a telephone call to the Buyer by the Seller confirming the written notice within twenty-four hours. Any notice of changing the Seller’s bank account without satisfying the above shall be deemed null and void.
코인으로 대금을 주고받는다면 같은 조항에 지갑 주소와 네트워크를 함께 넣으면 됩니다. 「계좌」 자리에 「계좌 또는 지갑 주소와 네트워크」를 쓰는 거예요. 그리고 인보이스와 메일 서명 아래에 “당사는 결제 계좌를 메일로 바꾸지 않습니다(We will never change our bank account details for payment)” 같은 문구를 넣어 두면, 해커가 보낸 변경 메일을 받은 거래처가 한 번 더 의심하게 됩니다.
거래를 시작하기 전 점검에 쓸 수 있는 공공 서비스도 있어요. 한국무역보험공사의 「안심거래 자가진단」은 거래 상대의 나라·업종·품목과 몇 가지 질문에 답하면 사기 의심 유형과 위험도를 알려 줍니다. 금감원이 보도자료에서 예로 든 질문이 “기존 메일 주소를 바꾼 주소로 메일이 왔거나 메일로 결제 계좌 변경을 요청받았나요?”였어요. KOTRA는 해외 바이어의 실존 여부를 확인해 줍니다.
받는 쪽 회사는 무엇을 챙기면 되나요?
결제기한 다음 날 입금을 확인하고, 안 들어왔으면 바로 거래처에 송금증을 달라고 하는 습관이 가장 싸고 빠른 대비입니다. 해킹 사기에서 피해를 키우는 건 발견이 늦는 것이에요. 거래처는 보냈다고 믿고 있고, 우리는 조금 늦나 보다 하고 기다리는 사이에 돈이 여러 계좌를 거쳐 빠져나갑니다.
거래처가 보내 준 송금증에는 받은 계좌가 적혀 있어요. 우리 계좌와 다르면 그 순간 해킹을 의심할 수 있습니다. 그때 거래처에 바로 알리면 거래처가 자기 은행에 지급정지를 요청할 수 있어요. 앞서 본 대로 돈이 중간에 있을 때 멈추는 게 가장 현실적인 회수 방법입니다.
그러려면 「누가 언제까지 얼마를 내야 하는데 아직 안 냈는지」가 결제기한 다음 날 바로 보여야 해요. 해외 거래처가 몇 곳 안 되면 스프레드시트로도 됩니다. 거래처가 많아지면 청구 건마다 입금 여부가 붙어 미결제만 모아 보는 도구를 쓰는 편이 빠르고요. 인보이스에 적는 결제 계좌를 매번 같은 설정값에서 불러오게 해 두면, 거래처가 해커 메일의 계좌와 비교할 기준도 생깁니다. 인보이스 작성과 입금 대조는 해외 인보이스 글에서, 끝내 못 받았을 때 추심을 맡기는 길은 해외추심 글에서 다뤘어요. 거래처가 해킹을 이유로 대금 지급을 다투면 무역보험공사 회수대행에 맡길 수 없는 경우에 해당할 수 있다는 점도 그 글에 적어 두었습니다.
해외 거래처에 우리 쪽에서 계좌 변경을 알려야 할 때 거래처가 진위를 확인하게 돕는 방법은, 국내 거래 기준으로 쓴 채권관리노트의 수금계좌 변경 안내 글이 참고가 됩니다. 변경 안내에 무엇을 적고 어떤 기록을 남길지를 표로 정리해 두었어요.
무역사기 대응은 어디에 힘을 줘야 하나요?
보낸 뒤보다 보내기 전에 힘을 줘야 합니다. 은행 송금이든 코인 송금이든, 해외로 간 돈은 멈추는 것도 어렵고 멈춘 뒤 돌려받는 것도 오래 걸려요. 무역보험도 해킹은 대부분 비켜 갔습니다. 반면 예방에 드는 비용은 작습니다. 계약서 조항 하나, 인보이스 문구 한 줄, 원래 알던 번호로 거는 전화 한 통, 새 주소로 보내는 소액 한 번이에요.
그리고 받는 쪽이라면 입금 확인을 결제기한 다음 날로 당겨 두는 것. 해커가 가장 싫어하는 건 빨리 알아채는 회사입니다.
청구스는 청구서 발행·입금 확인·연체 알림·회수를 한 흐름으로 자동화하는 B2B 매출채권·미수금 관리 SaaS입니다. 다만 청구스는 자금을 보관하거나 환전하지 않습니다. 도입 기업의 1개월 이상 연체가 83.3% 줄었습니다(3개사 합계 36건에서 6건).
자주 묻는 질문
무역사기 중 가장 많은 유형은 무엇인가요?
금감원 집계로 2021년부터 2025년 상반기까지 은행 송금 무역사기 1,591건 중 1,518건(95.4%)이 이메일 해킹으로 계좌를 바꾸게 한 사기였어요.
사기 계좌로 보낸 걸 알면 무엇부터 하나요?
거래은행에 바로 지급정지와 반환을 요청하고, 송금확인증·사기 메일 원문을 모아 경찰에 신고합니다. 중간은행과 받은 은행에도 요청해야 해요.
보이스피싱처럼 은행이 계좌를 바로 묶어 주나요?
어렵습니다. 통신사기피해환급법은 물품 거래를 가장한 사기를 정의에서 빼고, 받은 계좌도 대개 해외라 현지 수사와 은행 협조가 필요해요.
무역보험에 들었으면 해킹 피해도 보상되나요?
보도된 무보 자료로는 수출기업 과실이 있는 이메일 해킹과 명의도용은 면책 사유였어요. 2021년부터 5년간 지급액은 피해액의 3.3%였습니다.
USDT로 보냈으면 테더가 동결해 주나요?
테더는 약관상 법에 따라 또는 자체 판단으로 동결할 수 있지만, 실무에서는 수사기관 요청이 출발점입니다. 동결돼도 돌려받는 건 별도 절차예요.
지갑 주소가 바뀌었다는 메일도 사기일 수 있나요?
네. 은행 계좌 변경과 같은 수법이에요. 기존에 알던 전화번호로 확인하고, 새 주소엔 소액을 먼저 보내 상대가 받았다고 확인한 뒤 나머지를 보내세요.
출처
참조 11건 중 1차출처 8건 · 본문 9,825자 · 읽는 시간 26분
- 금융감독원 보도자료 — 최근 외환 무역사기거래 현황 및 유의사항(2021년~2025년 상반기 1,591건, 이메일 해킹 95.4%) (2025. 9. 29.) PRIMARY
- KOTRA·경찰청·한국무역보험공사 — 2024 무역사기 예방 및 대응 매뉴얼(결제계좌 변경 프로토콜, 피해 시 행동요령) (2024. 7.) PRIMARY
- 한국무역보험공사 — 해킹 사기 피해 주의 안내(2023. 6. 22.) PRIMARY
- 국가법령정보센터 — 전기통신금융사기 피해 방지 및 피해금 환급에 관한 특별법 제2조 PRIMARY
- Circle — USDC Terms(2025. 12. 12. 개정)와 Stablecoin Access Denial Policy (2026. 9. 29. 확인) PRIMARY
- Tether — Token Terms of Sale and Service(2026. 2. 26. 개정) (2026. 9. 29. 확인) PRIMARY
- Tether — OFAC·미국 수사기관과 3억 4,400만 달러 USDT 동결(65개국 340여 기관 협력) (2026. 4. 23.) PRIMARY
- FBI IC3 — 2025 Internet Crime Report(BEC 24,768건·30억 4,660만 달러, 자금 동결 절차 실적) PRIMARY
- Tsuchiya 외 — Blockchain Address Poisoning(USENIX Security 2025, 2022. 7.~2024. 6. 측정)
- 국민일보 — 무역사기 4.5배 늘었는데… 이메일 해킹당해도 보험금은 그림의 떡(백혜련 의원실, 무역보험공사 제출 자료) (2026. 9. 28.)
- 신동아 — 수출기업 위협하는 무역 사기, 이것부터 확인하자(2025년 KOTRA 신고 91건) (2026. 8. 14.)